

PHP, uno de los lenguajes más extendidos de la web, ha tenido que publicar correcciones urgentes para dos vulnerabilidades críticas, identificadas como CVE-2026-109618 y CVE-2026-109619. Las autoridades de ciberseguridad piden actualizar cuanto antes y, si no es posible, dejar los sistemas fuera de línea.
Los fallos afectan a la gestión de ciertos errores de memoria y permiten, en determinadas condiciones, ejecutar código de forma remota sin iniciar sesión. El alcance es enorme: según W3Techs, PHP está presente en el 69,3% de las webs cuyo lenguaje de servidor puede identificarse, y WordPress, que depende de él, alimenta el 39,6% de todas las webs, aunque el problema no está en WordPress.
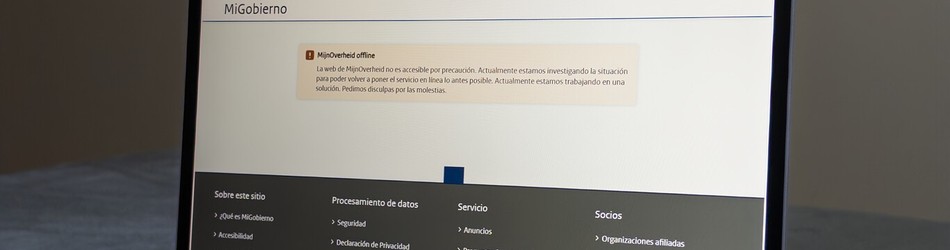
La amenaza ya es real: Cloudflare ha detectado tráfico de ataque contra clientes expuestos. Por precaución, organismos de Países Bajos, Finlandia, Dinamarca y Francia han retirado temporalmente webs y servicios públicos, sin que haya pruebas de intrusiones confirmadas.
PHP ya ha corregido las ramas 8.2, 8.3, 8.4 y 8.5, pero la fragmentación del ecosistema y la dependencia de los proveedores de alojamiento retrasan la aplicación de los parches.
Xataka (21/10/2026)
Más información aquí